작업증명은 계산 자원, 지분증명은 예치 지분으로 블록 제안 영향력을 제한하는 합의 방식이다. 두 방식 모두 일반 노드의 유효성 검증이 필요하며 과반 자원이 임의 발행이나 타인 서명 위조 권한을 주지는 않는다.
PoW와 PoS는 시빌 저항 방식이다
작업증명은 계산 작업과 에너지 비용으로 블록 제안 경쟁을 만들고, 지분증명은 예치 지분과 패널티를 이용해 검증자 행동에 경제적 비용을 건다
작업증명과 지분증명은 허위 신원을 무한히 만들어 영향력을 얻는 일을 각각 계산 자원과 예치 지분으로 제한한다. 거래 유효성 규칙 그 자체가 둘로 완전히 달라지는 것은 아니다. 일반 노드는 제안된 블록을 여전히 검증한다.
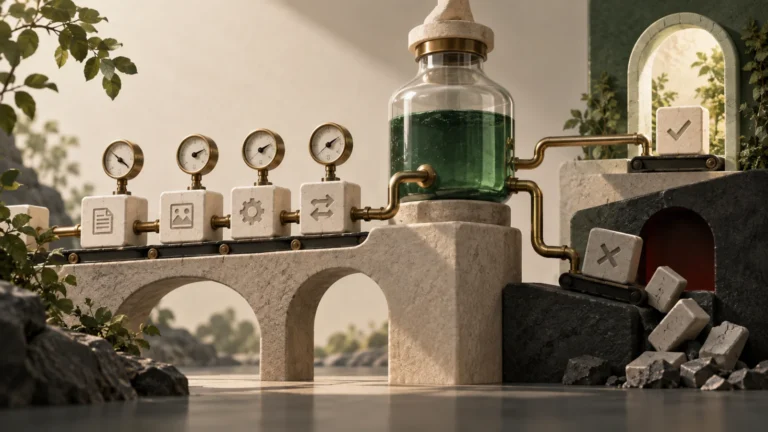
과반 자원은 블록 순서에 큰 힘을 주지만 유효하지 않은 거래를 유효하게 만들지는 못한다.
JOBCOIN 해설
두 합의가 블록 제안자를 정하는 방법
비트코인 PoW에서는 채굴자가 유효한 블록 해시를 찾고 노드는 누적 작업이 큰 유효 체인을 따른다. 이더리움 PoS에서는 슬롯마다 제안자와 위원회가 선택돼 블록을 제안·투표하고, 체크포인트가 충분한 지분 투표를 얻으면 최종화된다. 둘 다 노드의 규칙 검증이 필요하다.
작업증명에서는 채굴자가 유효한 해시를 찾기 위해 연산하고 누적 작업이 큰 체인이 선택된다. 지분증명에서는 예치한 검증자 가운데 제안자와 투표자가 선택되고 경제적 패널티와 최종성 규칙으로 합의를 만든다.
작업증명·지분증명·공통 검증 비교
두 방식 모두 블록 제안, 독립 검증, 네트워크 전파가 필요하다. PoW는 전력·장비·해시파워, PoS는 예치 자산과 검증자 키가 핵심 희소 자원이다. 에너지 사용량만으로 전체 보안성을 결론 내릴 수 없다.
| 구분 | 작동 방식 | 실제 확인 |
|---|---|---|
| 작업증명 | 해시 연산 경쟁으로 블록 제안 | 누적 작업·채굴 집중·에너지 비용 |
| 지분증명 | 예치 지분 기반 제안·투표 | 지분 집중·슬래싱·최종성 |
| 공통 요소 | 노드가 거래·블록 규칙 검증 | 합의와 유효성 검증을 혼동 금지 |
공격 비용을 비교할 때 필요한 조건
PoW 공격자는 해시파워와 에너지·장비 비용을 확보해야 하고, PoS 공격자는 상당한 지분을 통제하면서 슬래싱 손실을 감수해야 한다. 숫자 하나로 어느 체인이 절대 안전하다고 비교하기보다 공격 목표, 자원 유동성, 중앙화, 복구 절차를 함께 본다.
공격 비용을 비교하려면 필요한 자원 규모뿐 아니라 장비의 재사용 가치, 지분 가격과 유동성, 공격 탐지 뒤 사회적 대응, 클라이언트 다양성을 본다. 명목 시가총액을 그대로 방어 비용으로 쓰는 계산은 과도하게 단순하다.
51%라는 숫자 하나로 설명할 수 없는 것
PoW와 PoS만으로 합의 전체를 설명할 수 없다. 체인 선택, 네트워크 전파, 최종성, 인센티브와 사회적 대응이 함께 작동한다. '51%'라는 숫자도 검열, 이중지불, 최종성 방해 등 공격 목표별 조건이 다르다.
과반 해시파워나 지분이 있어도 타인의 유효한 서명을 위조하거나 임의 발행 규칙을 강제하는 권한이 생기지는 않는다. 거래 검열·재정렬·체인 재구성 범위와 유효성 규칙 변경을 구분해야 한다.
체인 선택과 최종성 확인
PoW에서는 경쟁 체인의 누적 작업과 확인 깊이를 보고, PoS에서는 정당화·최종화 체크포인트와 검증자 참여를 본다. 탐색기의 confirmation 숫자만 비교하지 말고 각 프로토콜의 체인 선택 규칙을 확인한다.
- 블록 제안 자격과 체인 선택 규칙을 구분한다
- 최종성 또는 확인 누적 방식을 확인한다
- 채굴풀·검증자·스테이킹 제공자의 집중도를 본다
- 위반 행동의 비용과 공격 후 복구 절차를 읽는다
합의 알고리즘 이름이 말해 주지 않는 보안
에너지 소비, 하드웨어 진입 장벽, 지분 집중, 장기 키 관리처럼 서로 다른 비용이 있다. 보안은 자원량뿐 아니라 클라이언트 다양성, 운영자 분포, 경제 주체의 대응에 달린다. 합의 알고리즘 이름을 탈중앙화 점수처럼 사용하지 않는다.
같은 PoS라도 슬래싱 조건, 검증자 집중도, 위임 구조, 최종성 구현이 다르다. 같은 PoW도 해시 알고리즘과 채굴 풀 집중도가 다르다. 이름은 보안 모델의 출발점이며 운영 상태를 대신하지 않는다.
PoW 채굴 풀 집중도는 블록 템플릿과 수익 배분 권한을 어디까지 풀이 갖는지에 따라 의미가 달라진다. PoS 위임 집중도도 검증자 운영자와 최종 예치 소유자를 구분해야 한다. 표면 점유율만으로 하나의 주체가 동일하게 통제한다고 단정하지 않는다.
클라이언트 소프트웨어의 다양성도 합의 안전에 영향을 준다. 동일 버그가 과반 노드나 검증자에 퍼지면 자원 분산만으로 막기 어렵다. 네트워크를 평가할 때 해시·지분 분포와 함께 구현체 비중, 거버넌스 변경 절차, 심각한 분기 때의 대응 기록을 본다.
롱레인지 공격, 약한 주관성, 체크포인트 같은 문제는 PoS 클라이언트가 오래 오프라인이었다가 복귀할 때 특히 중요하다. 최신 상태를 어디서 신뢰해 동기화하는지까지 포함해야 지분만 비교한 보안 설명을 넘어설 수 있다.
자주 묻는 질문
PoS는 채굴이 없나요?
해시 경쟁 채굴 대신 검증자가 지분을 걸고 제안·투표한다.
PoW에서는 채굴자가 규칙을 정하나요?
채굴자는 블록을 제안하지만 노드는 합의 규칙 위반 블록을 거부한다.
PoS 보유자가 거래를 마음대로 바꿀 수 있나요?
단순 보유만으로는 아니다. 검증자 참여와 합의 규칙이 있으며 악의적 행동에는 경제적·사회적 방어가 있다.