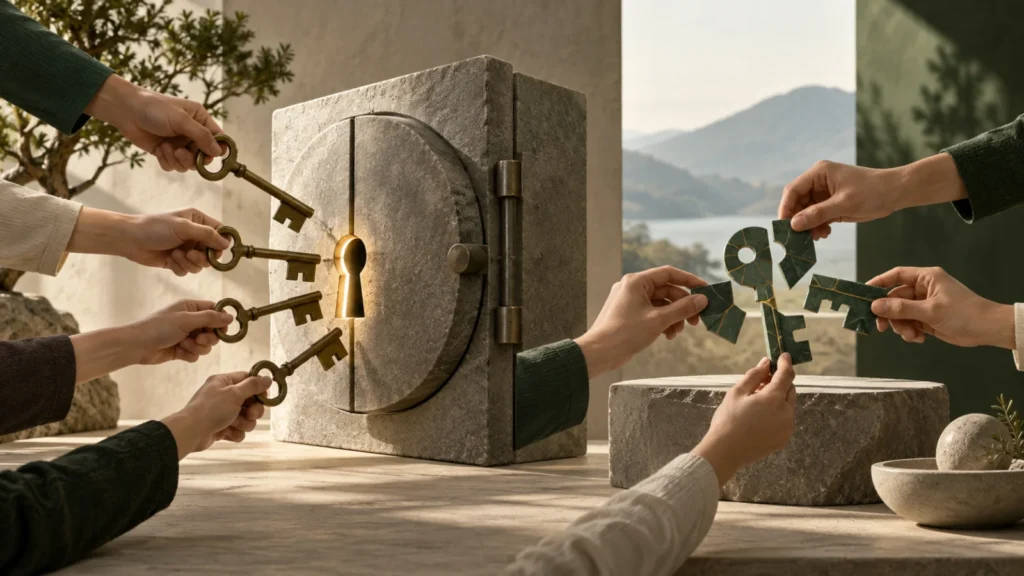
멀티시그 지갑은 여러 독립 키의 서명을 온체인 계약이나 스크립트가 확인해 임계값을 충족하면 실행합니다. MPC 임계 서명은 개인키를 한곳에 완성하지 않고 여러 참여자가 공동 계산해 일반 서명과 호환되는 결과 하나를 만듭니다. 둘 다 단일 키 위험을 줄일 수 있지만 정책 가시성·체인 지원·복구·구현 위험이 다릅니다.
같은 2-of-3이라도 검증 위치가 다르다
스마트 계약 멀티시그는 owners 목록과 threshold를 상태에 저장하고 여러 소유자의 승인을 검증한 뒤 거래를 실행한다. 비트코인 스크립트 멀티시그도 여러 공개키와 서명 조건을 온체인 규칙으로 표현할 수 있다.
MPC 임계 서명은 비밀키를 여러 share로 나누고 참여자가 프로토콜을 실행해 외부 검증자에게는 보통 하나의 ECDSA·Schnorr 서명처럼 보이는 결과를 만든다. 체인은 표준 공개키 서명만 검증하므로 참여자 수와 내부 정책이 온체인에 직접 보이지 않을 수 있다.
Safe Smart Account overview는 owner 목록과 threshold 승인을 계약이 검증하는 예를 보여 준다. NIST MPTC는 임계 암호가 비밀을 여러 당사자에 분산해 서명 같은 암호 연산을 공동 수행한다고 설명한다.
| 기준 | 온체인 멀티시그 | MPC 임계 서명 |
|---|---|---|
| 체인에 보이는 것 | 소유자·임계값·여러 승인 가능 | 일반 공개키와 단일 서명 가능 |
| 정책 집행 | 계약·스크립트 | 오프체인 MPC 시스템·정책 서버 |
| 수수료·데이터 | 여러 서명·계약 실행 비용 | 일반 서명과 유사 가능 |
| 체인 호환성 | 지원 계약·스크립트 필요 | 해당 서명 알고리즘 체인에 폭넓게 적용 |
| 주요 구현 위험 | 모듈·업그레이드·계약 버그 | MPC 프로토콜·share 백업·통신 |
| 감사 가능성 | 온체인 구성 확인 용이 | 내부 로그·정책 증거 필요 |
MPC에서 완성된 개인키가 없다는 말의 범위
분산 키 생성(DKG)을 쓰면 처음부터 완성 키를 한 장치에 만들지 않고 공개키와 share를 생성할 수 있다. 서명 때도 참여자가 중간값을 교환해 결과를 만들며 각 share만으로는 서명할 수 없도록 설계한다.
하지만 구현 오류, 악성 참여자, nonce 재사용, 백업·복구 과정에서 키가 노출될 수 있다. NIST가 임계 스킴의 표준화와 공개 분석을 진행하는 이유도 프로토콜 세부가 중요하기 때문이다. ‘키가 없다’는 홍보 문구가 구현 안전을 증명하지 않는다.
참여자 수보다 독립성이 중요하다
3개 share가 같은 클라우드 계정, 같은 관리자, 같은 배포 파이프라인에 있으면 하나의 침해가 모두를 장악할 수 있다. 멀티시그도 세 소유자 키를 한 사람이 같은 시드에서 만들면 실질적 분산이 아니다.
조직·장치·지역·인증 수단·운영 권한을 분리하고, 누가 정책을 변경하거나 새 참여자를 추가할 수 있는지 확인한다. 서명 임계값과 정책 변경 임계값이 다를 수 있다.
정책 엔진과 암호 임계값을 분리해 본다
MPC 서비스는 주소 화이트리스트, 금액 한도, 대기 시간, 승인 워크플로를 오프체인 정책 엔진에서 적용할 수 있다. 이 기능은 유용하지만 암호학적 t-of-n과 같은 보장은 아니다. 관리자나 API가 정책을 우회할 수 있는지 확인한다.
계약 멀티시그도 module이나 guard가 threshold 바깥에서 실행 경로를 열 수 있다. Safe 문서가 설명하는 모듈·delegatecall 유연성은 새 권한 표면이다. 현재 owner 목록만 보고 모든 실행 경로를 안다고 단정하지 않는다.
- 소유자/share의 실제 독립성 확인
- 서명·정책 변경·복구 임계값 각각 기록
- 모듈·guard·관리자·API 우회 경로 확인
- 키 생성이 DKG인지 중앙 생성 후 분할인지 확인
- 백업·참여자 교체·재공유 절차 테스트
복구는 가용성과 탈취 위험을 동시에 바꾼다
한 참여자를 잃어도 임계값이 남으면 서명할 수 있지만, 임계값 아래로 내려가면 자산이 잠길 수 있다. share 백업을 늘리면 가용성은 높아지지만 공격자가 모을 수 있는 복사본도 늘어난다. 복구 share의 암호화·보관·접근 로그를 확인한다.
MPC의 resharing은 같은 공개키를 유지하며 참여자를 바꿀 수 있지만 프로토콜과 공급자에 따라 다르다. 멀티시그 owner 교체는 온체인 거래로 기록되며 충분한 기존 승인이 필요하다. 비상 변경의 대기 시간과 알림을 점검한다.
2-of-3이라는 숫자는 같아도 누가 어디서 규칙을 집행하는지가 보안 모델을 바꾼다.
JOBCOIN 해설
감사 가능한 공동 관리 기록 만들기
계약 멀티시그는 주소, 구현 버전, owner·threshold, 모듈, guard, 최근 변경 이벤트를 탐색기에서 저장한다. 서명 요청에는 체인 ID, nonce, 대상, value, calldata, 해석 결과를 승인자마다 보여 준다.
MPC는 공개키·주소 외에 참여자 목록, 기기 인증, 정책 버전, 승인 로그, 서명 세션 ID, 복구·재공유 기록이 필요하다. 로그가 서명 결과와 연결되고 관리자도 임의 수정할 수 없는지 확인한다.
두 방식 모두 서명 화면이 불투명하면 여러 사람이 같은 악성 거래를 승인할 수 있다. 독립 장치에서 원문 거래를 디코딩하고 중요한 변경은 별도 채널로 대상 주소와 해시를 확인한다.
자주 묻는 질문
MPC가 멀티시그보다 항상 더 안전한가요?
아닙니다. 체인 호환성과 프라이버시 이점이 있을 수 있지만 프로토콜 구현·정책 서버·복구 위험이 있습니다. 사용 목적과 신뢰 경계를 비교해야 합니다.
멀티시그 owner 주소가 3개면 세 사람이 관리하나요?
온체인 주소 수만으로 실제 운영자 독립성을 알 수 없습니다. 키 생성·보관 주체와 모듈 권한을 확인해야 합니다.
MPC 업체가 중단되면 자산을 복구할 수 있나요?
사용자 보유 share, 오픈소스 복구 도구, 참여자 교체 절차와 계약 조건에 따라 다릅니다. 실제 복구 리허설과 문서를 확인하세요.