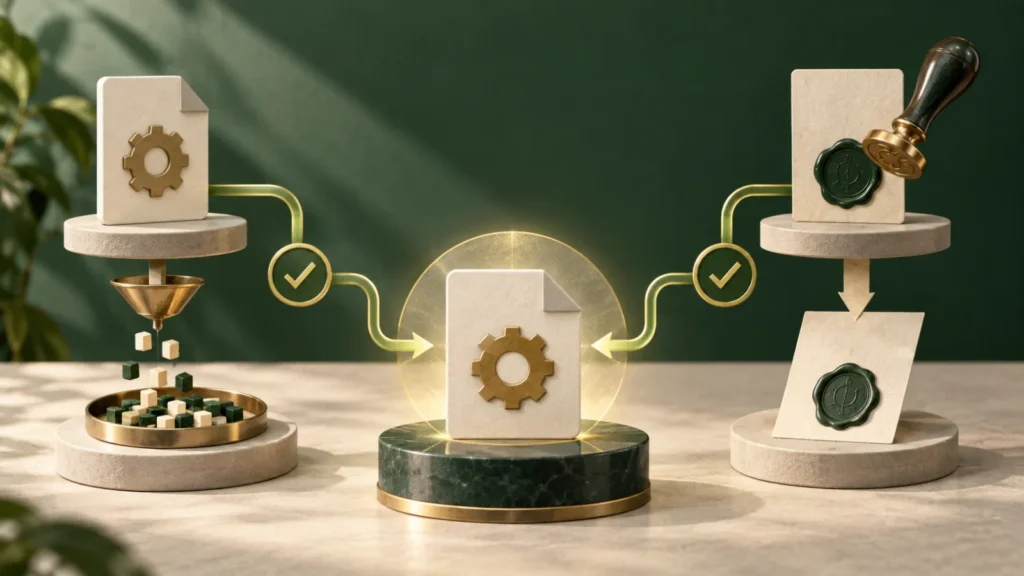
설치 파일의 SHA-256 해시가 함께 내려받은 체크섬과 일치하는 것만으로는 충분하지 않습니다. 공격자가 파일과 체크섬을 함께 바꾸면 둘은 여전히 일치할 수 있기 때문입니다. 공식 경로에서 받은 SHA256SUMS에 파일 해시가 맞는지 확인하고, SHA256SUMS.asc의 서명이 신뢰할 수 있게 확인한 배포자 키로 유효한지도 검증해야 합니다. 해시는 파일 무결성을, 서명은 체크섬을 승인한 키와의 관계를 확인합니다.
해시 일치와 출처 인증은 서로 다른 질문입니다
SHA-256은 같은 파일에서 같은 요약값을 계산하므로 다운로드 중 손상이나 예상 파일과의 차이를 찾는 데 유용합니다. 그러나 공격자가 가짜 설치 파일과 그 파일의 해시 목록을 같은 사이트에 올렸다면 사용자가 계산한 값도 공격자의 목록과 일치합니다. 따라서 해시 비교만으로 누가 그 파일을 배포했는지는 알 수 없습니다.
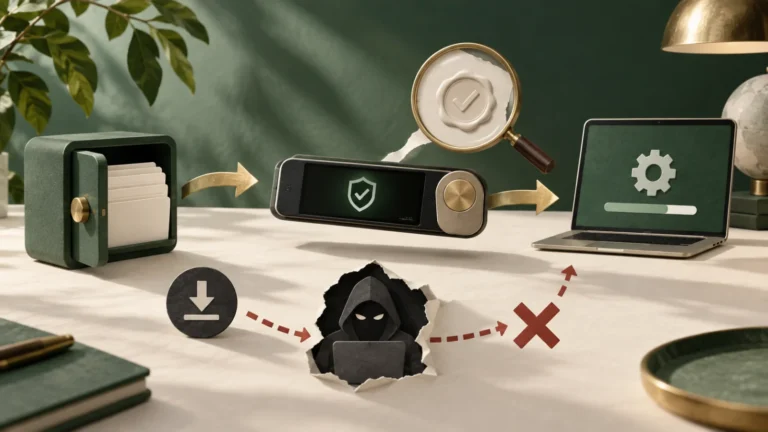
Bitcoin Core 공식 다운로드 안내는 바이너리와 SHA256SUMS, SHA256SUMS.asc를 받아 단계적으로 검증하도록 설명합니다. 먼저 설치 파일 해시가 SHA256SUMS의 해당 파일명 값과 일치하는지 보고, 그다음 체크섬 목록에 대한 여러 기여자의 서명을 검증합니다. 두 단계가 합쳐져야 파일 내용과 배포 승인 관계를 함께 확인할 수 있습니다.
해시는 ‘파일이 목록과 같은가’를 답하고, 서명은 ‘그 목록을 신뢰한 키가 승인했는가’를 답합니다.
JOBCOIN 해설
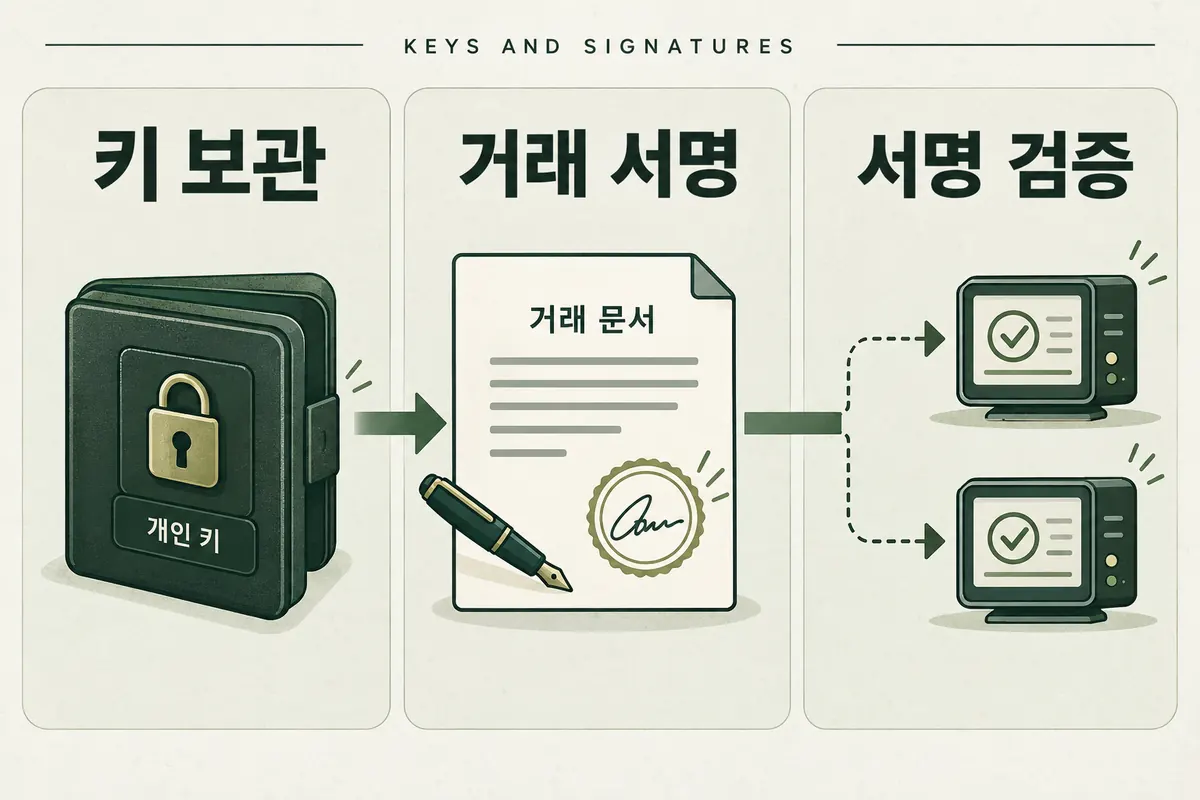
그림은 이 주제의 공통 개념을 단순화한 설명입니다. 아래 항목에서 이 글의 구체적인 조건과 예외를 함께 읽어보세요.
- 해시 일치와 출처 인증은 서로 다른 질문입니다
SHA-256은 같은 파일에서 같은 요약값을 계산하므로 다운로드 중 손상이나 예상 파일과의 차이를 찾는 데 유용합니다.
- 세 파일의 역할을 섞지 않습니다
운영체제에 맞는 설치 파일은 실제 실행할 대상입니다.
- 키 이름보다 전체 지문을 확인합니다
OpenPGP 키의 사용자 이름과 이메일은 누구나 비슷하게 만들 수 있습니다.
AI로 제작한 개념도 · 실제 가격·거래 내역·통계가 아닙니다.
세 파일의 역할을 섞지 않습니다
운영체제에 맞는 설치 파일은 실제 실행할 대상입니다. SHA256SUMS는 여러 플랫폼 바이너리의 예상 SHA-256 값을 모은 텍스트 목록입니다. SHA256SUMS.asc는 그 목록에 대한 OpenPGP 서명을 담습니다. asc 파일의 해시를 설치 파일 해시와 비교하거나, 바이너리에 직접 텍스트 서명을 적용하는 식으로 역할을 바꾸면 검증이 성립하지 않습니다.
공식 디렉터리에는 버전별 파일이 함께 있으므로 설치 파일명과 체크섬 행이 정확히 같은지 확인합니다. release와 release candidate를 혼동하지 말고 CPU 아키텍처와 운영체제도 맞춰야 합니다. 서명이 유효해도 사용자가 의도하지 않은 버전·플랫폼 파일을 선택했다면 안전한 설치 결과가 아닙니다.
| 요소 | 답하는 질문 | 실패하면 |
|---|---|---|
| 설치 파일 SHA-256 | 파일이 목록의 바이트와 같은가 | 실행하지 않고 재다운로드 |
| SHA256SUMS 파일 | 어떤 파일명에 어떤 해시가 대응하는가 | 공식 버전 목록 재확인 |
| SHA256SUMS.asc | 체크섬을 어떤 키가 서명했는가 | 키·서명 출처 재검토 |
| 서명자 키 지문 | 가져온 키가 기대한 키인가 | 독립 공식 경로에서 대조 |
| 운영체제 코드 서명 | 플랫폼 패키징 서명 상태 | 배포 안내와 추가 교차검증 |
키 이름보다 전체 지문을 확인합니다
OpenPGP 키의 사용자 이름과 이메일은 누구나 비슷하게 만들 수 있습니다. 키 서버에서 ‘Bitcoin Core’라는 이름으로 검색해 가져온 것만으로는 신뢰 연결이 만들어지지 않습니다. 공식 프로젝트가 제공한 서명자 키 목록 또는 여러 독립 공식 경로에서 전체 지문을 대조하고, 만료·폐기 상태와 서명 시각을 확인해야 합니다.
공식 안내는 여러 기여자가 같은 체크섬에 서명한 결과를 검증하는 방식을 사용합니다. 서명 수가 많다는 사실만 보지 말고 내가 신뢰 근거를 확인한 키가 포함됐는지를 봅니다. GPG의 good signature 메시지와 함께 표시되는 경고는 ‘암호학적으로 유효하지만 키 신뢰를 아직 정하지 않았다’는 의미일 수 있어 지문 확인을 생략해도 된다는 뜻이 아닙니다.
- 주소창에서 공식 배포 도메인과 HTTPS 인증서를 확인합니다.
- 설치 파일·SHA256SUMS·SHA256SUMS.asc 버전을 맞춥니다.
- 로컬에서 설치 파일의 SHA-256을 직접 계산합니다.
- 공식 경로로 확인한 전체 키 지문을 대조합니다.
- 서명 검증이 끝날 때까지 설치 파일을 실행하지 않습니다.
웹페이지 하나가 침해되는 상황도 가정합니다
바이너리와 체크섬과 키 지문을 모두 같은 순간 같은 웹페이지 한 곳에서만 받으면 그 페이지가 침해됐을 때 함께 바뀔 수 있습니다. 프로젝트 저장소, 공식 문서, 이전에 검증해 둔 키, 여러 유지관리자의 서명처럼 서로 다른 신뢰 경로를 활용하면 단일 페이지 변조 위험을 줄일 수 있습니다.
다만 검색 광고나 복제 저장소를 ‘독립 경로’로 착각하면 더 위험합니다. 링크 도메인, 저장소 소유 조직, 릴리스 태그를 확인하고 URL을 직접 비교하세요. 소셜미디어 게시물 하나나 검색 결과 스니펫은 공식 키 지문의 근거로 삼지 않습니다. 버전별 공식 인덱스에 실제 파일과 서명 자료가 함께 있는지도 확인합니다.
검증 도구 자체와 명령 결과를 보존합니다
Windows의 Get-FileHash, Linux의 sha256sum처럼 운영체제 도구로 파일 해시를 계산할 수 있습니다. OpenPGP 서명은 GnuPG 등 검증 도구를 사용합니다. 명령에 경로를 잘못 넣지 않도록 현재 디렉터리와 파일명을 먼저 출력하고, 결과 해시를 눈으로 전체 비교하거나 안전한 자동 비교를 사용하세요.
검증 기록에는 버전, 파일명, 계산한 SHA-256, 체크섬 일치 여부, 유효한 서명 키 지문, 확인 시각을 남깁니다. 개인키는 전혀 필요하지 않습니다. 검증 과정에서 비밀키 가져오기나 시드 입력을 요구하는 안내는 잘못된 절차입니다. 공개키 검증만으로 충분하며 설치 파일은 검증 완료 뒤 실행합니다.
검증 실패는 우회하지 말고 원인을 좁힙니다
해시가 다르면 전송 손상, 다른 버전 파일, 변조 가능성을 구분하기 전까지 실행하지 않습니다. 서명이 실패하면 asc와 SHA256SUMS의 버전 조합, 텍스트 파일 변형, 필요한 공개키, 키 만료·폐기 정보를 확인합니다. 브라우저가 파일명을 바꿨거나 중복 다운로드 접미사를 붙인 경우에도 실제 내용과 대응 행을 정확히 맞춰야 합니다.
‘백신이 조용하다’거나 ‘많이 다운로드됐다’는 사실은 암호학적 검증을 대체하지 않습니다. 반대로 서명이 유효해도 실행 환경이 이미 악성코드에 감염됐다면 설치 뒤 안전을 보장하지 않습니다. 배포본 진위 확인과 로컬 기기 보안은 별도의 통제이며 둘 다 충족해야 합니다.
자주 묻는 질문
SHA-256 값만 공식 페이지와 같으면 되나요?
그 페이지와 체크섬 목록도 함께 변조됐을 가능성을 줄이려면 체크섬의 서명과 서명자 키 지문까지 확인해야 합니다.
서명 검증에 개인키가 필요한가요?
아닙니다. 배포자의 공개키로 검증합니다. 개인키나 지갑 시드를 요구하는 절차는 중단하세요.
GPG가 good signature라고 표시하면 끝인가요?
암호학적 서명은 유효할 수 있지만 가져온 공개키가 기대한 유지관리자 키인지 전체 지문을 독립 공식 경로에서 대조해야 합니다.
더 깊이 읽기
본문에서 다룬 개념과 확인 절차를 다음 글에서 이어서 살펴보세요.