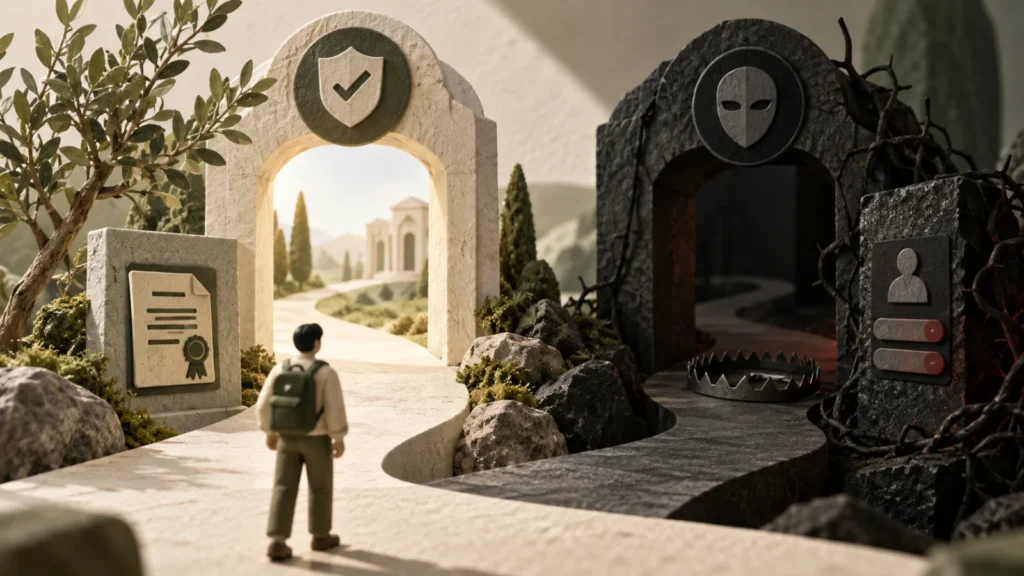
에어드롭 공지는 검색 링크나 지갑에 나타난 토큰이 아니라 프로젝트의 기존 공식 도메인에서 배분 기준, 스냅샷 블록, 계약 주소, 청구 기간과 필요한 권한을 확인해야 한다. 시드 입력·선입금·무제한 승인을 요구하면 중단한다.
공지 경로를 거꾸로 검증한다
검색 광고·SNS 답글의 링크에서 지갑을 연결하지 말고, 평소 알고 있던 프로젝트 도메인과 문서에서 에어드롭 페이지로 이동한다. 도메인 철자, 인증서만으로 안전을 확정하지 않고 공식 저장소·거버넌스 제안과 계약 주소를 교차 확인한다.
공식 계정도 탈취될 수 있으므로 단일 SNS 게시물만으로 청구 링크를 확정하지 않는다. 기존 문서 도메인, 거버넌스 제안, 배포 계약과 여러 관리자의 공지를 교차한다. 갑자기 짧은 기한을 강조하고 댓글을 닫은 게시물은 서두르지 말아야 한다.
지갑에 들어온 토큰은 누구나 보낼 수 있지만 자산을 쓸 권한은 서명한 사람만 넘길 수 있다.
JOBCOIN 해설
스냅샷과 배분 기준을 읽는다
스냅샷 날짜만 보지 말고 기준 블록, 대상 체인, 최소 활동, 제외 주소와 시빌 필터를 확인한다. 예상 계산기가 제공한 수량과 최종 머클 배분 파일이 다를 수 있다. 주소의 leaf와 proof를 직접 검증할 수 있으면 중앙 페이지 표시 의존을 줄일 수 있다.
머클 proof는 내 주소와 수량이 특정 root에 포함됐음을 검증하지만 배포 계약이 그 root를 사용하고 있는지도 확인해야 한다. 프런트엔드가 다른 root나 악성 계약을 제시할 수 있다. 탐색기에서 claim 함수의 root·claimed mapping과 배포자 권한을 본다.
claim 거래에서 권한 찾기
정상 claim은 지정된 배포 계약에서 내 주소·수량·proof를 검증해 토큰을 전송할 수 있다. 그러나 가짜 사이트는 claim 버튼 뒤 Permit·setApprovalForAll·무제한 approve를 요청한다. 지갑 시뮬레이션에서 자산 유출과 spender·operator를 확인한다.
| 요청 | 정상 가능 범위 | 중단 신호 |
|---|---|---|
| 지갑 연결 | 주소·체인 공개 | 시드 입력 요구 |
| 메시지 서명 | 자격 인증 | Permit·주문 권한 |
| 거래 서명 | claim 함수 호출 | 자산 전송·무제한 승인 |
실패 거래 메시지가 미끼가 되는 방식
MetaMask는 모르는 토큰을 움직이려다 실패한 뒤 탐색기 오류 메시지가 사기 사이트로 유도하는 수법을 설명한다. 토큰 컨트랙트가 의도적으로 전송을 막고 복구·스왑 URL을 심을 수 있다. 실패 이유를 해결하려고 해당 링크에 시드나 승인을 주지 않는다.
토큰을 청구한 뒤 브리지나 스왑을 필수라고 안내하면 각각 새로운 계약 위험이 추가된다. 수령만 완료하고 별도 행동을 하지 않아도 되는지 확인한다. 가짜 지원자는 토큰이 잠겼다며 가스나 unlock fee를 별도 주소로 보내라고 요구할 수 있다.
무료라는 말에 숨은 비용
claim에는 가스, 브리지·스왑 비용, 개인정보 제출과 세금 의무가 생길 수 있다. 토큰 유동성이 없어 화면 가치로 매도할 수 없을 수도 있다. 선입금하면 더 큰 물량을 준다는 방식은 배포가 아니라 송금을 유도하는 사기 신호다.
지역 제한·KYC가 있는 에어드롭은 개인정보 수집 주체와 보관기간을 확인한다. 공식 배포여도 신분증 제출이 필요한지, 제3자 KYC 사업자로 이동하는지 결정해야 한다. 우회 접속은 약관 위반과 지급 취소 위험을 만들 수 있다.
청구 전후 점검 순서
공식 계약·체인·기한을 기록하고 자산이 없는 별도 주소로 상호작용을 검토한다. 서명 뒤 TXID와 실제 토큰 이동, 남은 allowance를 확인한다. 피싱에 서명했다면 체인별 승인을 취소하고, 시드가 노출됐다면 검증된 새 지갑으로 자산 이동을 검토한다.
청구 기한이 지난 토큰의 처리도 문서에서 본다. 재단 회수, 커뮤니티 금고 이전, 소각 가운데 무엇인지에 따라 최종 공급이 달라진다. 미청구량을 이미 유통 중인 물량으로 집계하거나 전부 소각될 것으로 가정하지 않는다.
가짜 에어드롭 피해 뒤 공격자가 보낸 주소로 소액을 다시 보내 메시지를 전달하거나 협상하지 않는다. 악성 승인·Permit·NFT 주문을 체인별로 찾아 취소하고, 서명한 메시지의 verifyingContract와 deadline을 기록한다. 이미 토큰이 빠져나갔다면 TXID를 보존해 공식 지갑·거래소 지원과 수사 신고에 사용하되, 회수를 보장한다는 사설 업체에 선입금하지 않는다.
모바일 지갑의 자동 토큰 탐지는 편의 기능일 뿐 공식 목록 인증이 아니다. 숨기기 기능은 화면에서만 제거하며 계약 승인을 취소하지 않는다. 단순 스팸 토큰은 상호작용하지 않고 숨기는 편이 추가 권한 위험을 줄인다.
- 기존 공식 도메인에서 claim 링크를 찾는다
- 스냅샷 블록과 머클 수량을 확인한다
- 서명창의 contract·spender·value를 읽는다
- 청구 뒤 allowance와 의심 세션을 점검한다
자주 묻는 질문
지갑에 토큰이 들어오면 공식 에어드롭인가요?
아니다. 누구나 토큰을 보낼 수 있으므로 계약 주소와 공식 배포 파일을 확인해야 한다.
가스비 없는 서명은 안전한가요?
Permit이나 NFT 주문 권한일 수 있다. 메시지 구조와 spender·금액·기한을 읽어야 한다.
claim 사이트가 시드를 요구하면 필요한가요?
어떤 정상 청구도 시드·개인키를 웹사이트에 요구할 이유가 없다. 즉시 중단한다.