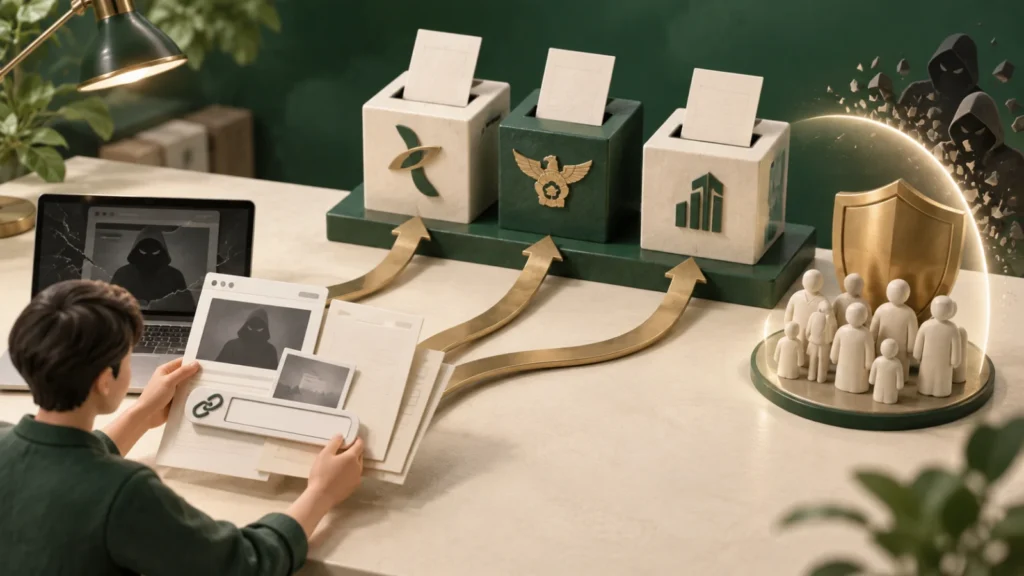
피싱 URL을 발견하면 다시 로그인하거나 seed를 입력하지 말고, 전체 URL·접속 시각·유입 문자나 광고·redirect와 화면을 비밀정보 없이 보존한다. 피해가 없거나 차단 상담이 필요하면 KISA 118·보호나라 경로를 이용하고, 계정·자산 피해가 생겨 수사를 원하면 경찰 ECRM 또는 경찰서에 신고한다. 사칭된 거래소·지갑 사업자에도 domain과 screenshot을 보내 account lock·고객 경고를 요청하되 각 접수 번호를 따로 관리한다.
피싱 화면보다 전체 유입 경로를 보존한다
주소창의 전체 hostname·path·query, 최초 문자·이메일·SNS 게시물, 단축 URL과 redirect 도착지를 기록한다. screenshot에는 브라우저 시각과 URL이 보이게 하되 비밀번호·seed·주민번호는 가린다. 이메일은 보낸 사람 표시명보다 원본 header와 실제 link target을 export한다.
피싱 page를 반복 탐색하거나 다른 사람에게 clickable link로 전달하면 노출이 늘어난다. URL은 신고 양식에 넣고 내부 공유에는 defang해 표시한다. APK·browser extension을 내려받았다면 실행하지 말고 파일 이름·download URL과 hash를 보존하며 일반 기기에서 열어보지 않는다.
피싱 신고에 필요한 것은 가짜 화면의 인상보다 어디서 어떤 주소를 거쳐 무엇을 요구했는지 보여 주는 증거 사슬이다.
JOBCOIN 해설
그림은 이 주제의 공통 개념을 단순화한 설명입니다. 아래 항목에서 이 글의 구체적인 조건과 예외를 함께 읽어보세요.
- 피싱 화면보다 전체 유입 경로를 보존한다
주소창의 전체 hostname·path·query, 최초 문자·이메일·SNS 게시물, 단축 URL과 redirect 도착지를 기록한다.
- 입력한 정보와 실행한 행동을 분류한다
접속만 했는지, 거래소 ID·비밀번호를 입력했는지, SMS·OTP를 전달했는지, seed·private key를 썼는지, wallet message·transaction을 서명했는지, 앱을 설치했는지 체크한다.
- KISA 118은 상담·탐지 대응 경로다
KISA는 스미싱·큐싱 상담과 신고 방법으로 국번 없이 118, 카카오톡 보호나라 채널과 통합신고 경로를 안내한다.
AI로 제작한 개념도 · 실제 가격·거래 내역·통계가 아닙니다.
입력한 정보와 실행한 행동을 분류한다
접속만 했는지, 거래소 ID·비밀번호를 입력했는지, SMS·OTP를 전달했는지, seed·private key를 썼는지, wallet message·transaction을 서명했는지, 앱을 설치했는지 체크한다. 행동마다 후속 조치가 다르다. ‘클릭만 함’을 ‘지갑 탈취’로 과장하지 않고 실제 입력을 빠뜨리지 않는다.
계정정보를 입력했다면 깨끗한 기기에서 공식 거래소 account를 잠그고 비밀번호·MFA·API key·session을 바꾼다. seed를 입력했다면 그 wallet 통제권 상실 가능성을 전제로 새 안전 wallet 이전을 검토한다. 악성 transaction을 서명했다면 chain·spender·approval·자산 이동을 확인한다.
| 행동 | 즉시 조치 | 보존 증거 |
|---|---|---|
| URL만 접속 | 탭 종료·scan | URL·redirect·시각 |
| 계정 입력 | 잠금·MFA 재설정 | login alert·session |
| OTP 전달 | 사업자 긴급신고 | 문자·통화 기록 |
| seed 입력 | 새 wallet 검토 | 입력 page·시간 |
| 서명·전송 | approval·자산 점검 | tx hash·typed data |
KISA 118은 상담·탐지 대응 경로다
KISA는 스미싱·큐싱 상담과 신고 방법으로 국번 없이 118, 카카오톡 보호나라 채널과 통합신고 경로를 안내한다. 2026년 안내는 118 상담센터가 해킹·바이러스, 개인정보 침해, 불법 스팸 등 사이버 고충을 365일 24시간 무료 상담한다고 설명한다.
피싱 URL, 발신 번호, 메시지 원문과 접속 시각을 준비하면 탐지·차단 판단에 도움이 된다. 상담 접수는 범죄 사건의 정식 수사 접수와 같지 않다. 금전·가상자산 피해와 가해자 수사를 원하면 경찰 경로를 별도로 이용한다.
경찰 신고에는 피해 발생 자료를 연결한다
ECRM은 범죄 피해를 입어 수사를 원하는 경우 신고하고 신분증, 이체내역서, 메신저 대화 같은 증빙을 첨부하도록 안내한다. 피싱 사건에는 유입 메시지, domain, 입력 시각, 무단 login, 출금 ID·tx hash와 destination address를 시간순으로 붙인다.
온라인 작성 뒤 경찰서 방문·진술이 필요할 수 있으므로 임시 접수 번호와 정식 접수 상태를 구분한다. 거래소에는 수사기관이 요청할 수 있도록 login·device·인증 변경·API·withdrawal log 보존을 즉시 요청한다. 공개 신고 게시물에 개인정보를 올리지 않는다.
- 전체 URL과 redirect chain을 기록한다
- 문자·메일 원문과 발신정보를 보존한다
- 입력·설치·서명 행동을 체크한다
- KISA·경찰·사칭 사업자 접수번호를 분리한다
- 계정 log 보존과 onchain hash를 연결한다
사칭된 사업자와 플랫폼에도 제거 단서를 제공한다
거래소·wallet 공식 security 채널에 가짜 domain·screenshot·유입 광고를 보내 고객 경고와 domain 차단 협조를 요청한다. 검색 광고라면 광고 library·광고 ID, SNS라면 게시물 URL과 account ID를 함께 신고한다. 단순 검색 결과 screenshot만으로 원 URL이 사라지지 않게 한다.
hosting provider·registrar 신고는 abuse contact와 증거 형식을 확인한다. 피해자 개인정보나 seed를 보내지 않는다. domain이 내려간 뒤 다른 TLD로 재등장할 수 있어 brand·favicon·certificate·wallet address 같은 indicator를 묶어 관리한다.
악성앱 설치 여부를 별도 대응한다
APK·원격제어 앱을 설치했다면 account 비밀번호 변경만으로 충분하지 않을 수 있다. 감염 의심 기기를 network에서 분리하고 다른 깨끗한 기기로 금융·거래소 계정을 보호한다. KISA 공식 안내는 악성앱 의심 시 보호나라 서비스와 보안 점검 경로를 제시한다.
삭제 전에 설치 package, 권한, 접근성 service, device administrator와 download source를 기록한다. 중요한 증거가 필요한 사건에서는 초기화 전 수사기관·전문가와 상의한다. 백업에서 앱 설정까지 무분별하게 복원하면 악성 구성이 돌아올 수 있다.
차단 완료와 피해 복구를 분리해 추적한다
domain 차단, 검색 결과 삭제, 거래소 account 복구, 무단 transaction 조사와 자산 회수는 서로 다른 상태다. KISA 접수 완료를 자산 환급 완료처럼 쓰지 않는다. 각 기관의 처리 결과와 날짜를 사건표에 갱신한다.
피싱 운영자가 recovery agent를 사칭해 다시 연락할 수 있다. 이미 제출한 피해정보를 아는 사람이 환급을 보장하며 선입금·remote access·seed를 요구해도 거부한다. 공식 사건번호로 기관에 역확인하고 2차 사기 메시지도 원본 보존한다.
자주 묻는 질문
피싱 URL만 발견해도 경찰에 신고해야 하나요?
피해·범죄 정황에 따라 다르다. KISA 118 상담·신고로 탐지 대응을 요청하고 실제 범죄 피해는 경찰 절차를 이용한다.
피싱 사이트를 다시 열어 화면을 더 찍어도 되나요?
반복 접속은 위험하다. 이미 확보한 URL·메시지를 우선 보존하고 안전한 분석은 전문 기관에 맡긴다.
KISA에 신고하면 출금된 코인이 돌아오나요?
KISA 상담·차단과 자산 회수·형사수사는 별개다. 거래소 긴급조치와 경찰 신고를 병행한다.
더 깊이 읽기
본문에서 다룬 개념과 확인 절차를 다음 글에서 이어서 살펴보세요.