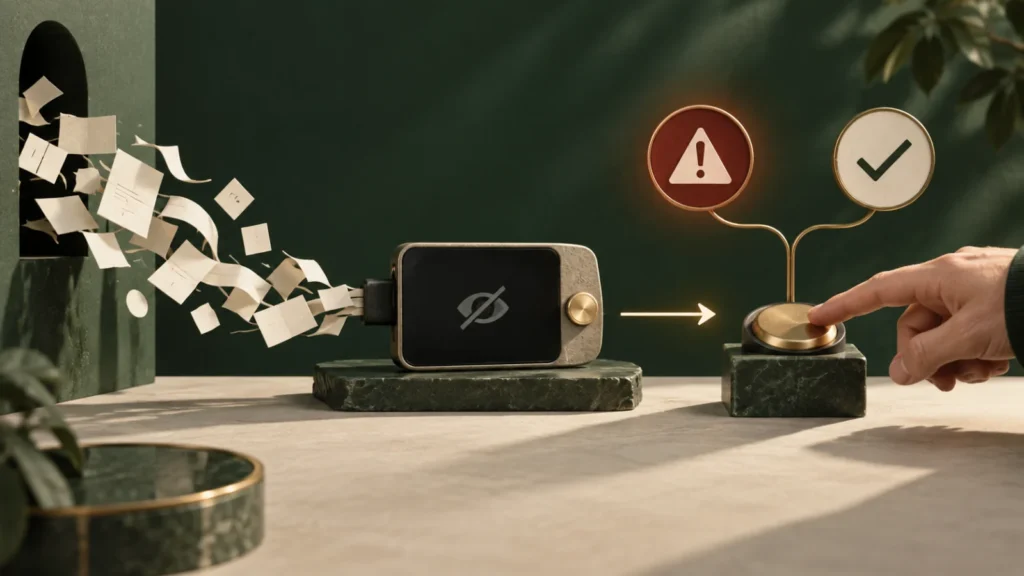
블라인드 서명은 지갑 기기가 서명할 데이터의 의미를 사람이 읽을 수 있는 수신자·금액·권한으로 충분히 해석하지 못한 채 원시 데이터나 경고만 보여 주는 상태입니다. 개인키가 기기 밖으로 나오지 않아도 악성 사이트가 만든 데이터에 사용자가 서명하면 권한 부여나 자산 이동이 유효하게 실행될 수 있습니다. 예상한 행동을 기기 화면에서 확인할 수 없다면 서명을 중단하고 공식 앱·계약 주소·호출 내용을 별도로 검증해야 합니다.
키가 안전해도 잘못된 지시에 서명할 수 있습니다
하드웨어 지갑은 private key를 격리하고 물리 확인을 요구하지만 어떤 데이터가 사용자의 의도인지 스스로 알지는 못합니다. 연결된 dapp이 approve, permit, NFT operator 권한이나 임의 message를 요청할 때 기기가 의미를 해석하지 못하면 사용자는 해시나 16진수만 보고 승인하게 됩니다.
Ledger는 clear signing을 인코딩된 데이터를 사람이 읽을 수 있는 내용으로 바꾸는 과정으로 설명하고 blind signing에서는 의미를 검증하기 어렵다고 안내합니다. 따라서 ‘기기 버튼을 눌렀다’는 사실은 인증된 사용자가 그 바이트에 서명했다는 뜻이지, 안전한 거래였다는 뜻은 아닙니다.
하드웨어 지갑은 키를 지키지만, 화면을 읽고 의도를 확인하는 책임까지 대신하지는 않습니다.
JOBCOIN 해설
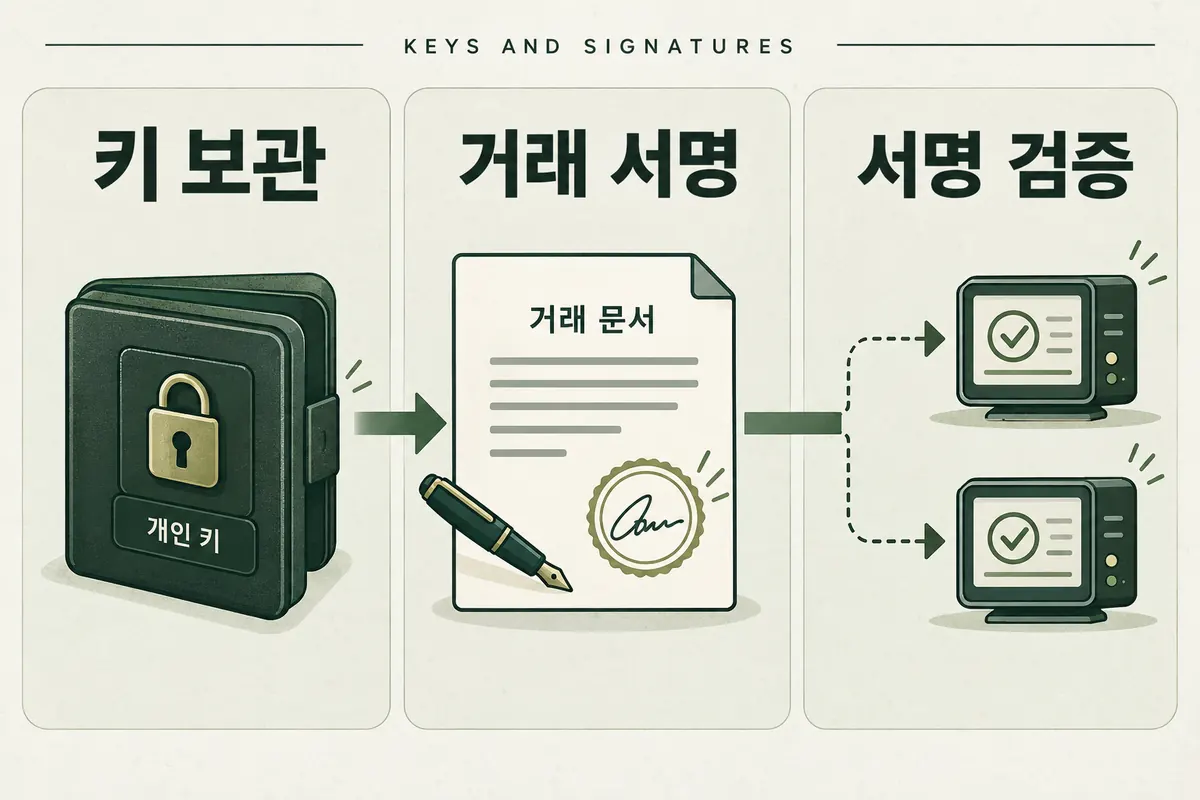
그림은 이 주제의 공통 개념을 단순화한 설명입니다. 아래 항목에서 이 글의 구체적인 조건과 예외를 함께 읽어보세요.
- 키가 안전해도 잘못된 지시에 서명할 수 있습니다
하드웨어 지갑은 private key를 격리하고 물리 확인을 요구하지만 어떤 데이터가 사용자의 의도인지 스스로 알지는 못합니다.
- 기기 화면에 보여야 할 항목을 정합니다
단순 전송이라면 asset, amount, destination address, network fee를 읽을 수 있어야 합니다.
- 클리어 서명도 절대 보증은 아닙니다
Ledger 문서는 clear signing이 신뢰할 수 있는 표시를 돕지만 표시 정보 자체가 스마트 계약의 보안 감사를 대신하지 않는다고 설명합니다.
AI로 제작한 개념도 · 실제 가격·거래 내역·통계가 아닙니다.
기기 화면에 보여야 할 항목을 정합니다
단순 전송이라면 asset, amount, destination address, network fee를 읽을 수 있어야 합니다. 토큰 승인이라면 spender와 allowance, 계약 호출이라면 함수 의미와 핵심 인수가 필요합니다. ‘Data present’, ‘Unknown contract’, ‘Blind signing required’ 같은 경고만 보인다면 웹 화면의 친절한 설명을 대신 신뢰하지 않습니다.
컴퓨터는 악성코드나 가짜 사이트에 의해 조작될 수 있으므로 기기 화면이 독립 확인점입니다. 다만 기기 앱 버전과 지원 플러그인에 따라 표시 범위가 다릅니다. firmware나 앱 업데이트가 공식 경로에 있는지 확인하고, 업데이트 후에도 해석되지 않으면 거래 필요성을 다시 검토합니다.
| 화면 상태 | 알 수 있는 것 | 권장 행동 |
|---|---|---|
| 수신자·금액 명확 | 표시된 전송 의도 | 원본과 대조 후 판단 |
| spender·한도 명확 | 토큰 권한 범위 | 필요 최소 한도 확인 |
| 원시 해시·16진수 | 데이터 존재만 확인 | 서명 중단 |
| unknown contract 경고 | 해석 정보 부족 | 공식 주소·ABI 검증 |
| simulation만 정상 | 예상 실행 결과 | 기기 표시와 함께 검토 |
클리어 서명도 절대 보증은 아닙니다
Ledger 문서는 clear signing이 신뢰할 수 있는 표시를 돕지만 표시 정보 자체가 스마트 계약의 보안 감사를 대신하지 않는다고 설명합니다. 정상적으로 보이는 함수가 시장 상태나 외부 계약에 따라 다른 결과를 내거나, 프록시 구현이 변경될 수도 있습니다. 읽을 수 있음과 안전함은 같은 말이 아닙니다.
도메인, contract address, chain ID, 호출 대상이 공식 정보와 일치하는지 확인하고 지갑 simulation의 자산 변화도 보조 신호로 봅니다. 시뮬레이션이 성공해도 실제 블록 실행 전 상태가 바뀔 수 있으며 탐지하지 못한 위협이 있을 수 있습니다.
- 요청을 만든 사이트의 정확한 도메인을 확인합니다.
- 기기 화면에서 chain·contract·금액·권한을 읽습니다.
- 공식 문서의 contract address와 대조합니다.
- 무제한 approval이면 필요 금액으로 줄입니다.
- 해석되지 않는 요청은 취소합니다.
메시지 서명도 ‘가스가 없다’로 판단하지 않습니다
메시지 서명은 온체인 gas가 없더라도 로그인 증명, 주문, permit 같은 권한을 만들 수 있습니다. 문자열이 읽히지 않거나 긴 16진수만 보인다면 단순 로그인이라고 가정하지 마세요. 서명 형식, domain, nonce, deadline, spender를 확인할 수 없는 요청은 거절합니다.
특히 ‘지갑 검증’, ‘에어드롭 확인’, ‘보안 동기화’를 핑계로 blind signing을 켜라고 하는 사이트는 위험합니다. 설정을 임시로 켰다가 끄는 행위도 악성 요청의 의미를 바꾸지 않습니다. 필요한 공식 서비스가 왜 해당 설정을 요구하는지 자체 문서에서 확인합니다.
이미 서명했다면 권한과 자산을 즉시 점검합니다
서명 결과가 pending transaction이면 아직 대체나 취소 가능성이 있는지 지갑과 네트워크 조건을 확인하되 성공을 보장하지 않습니다. 이미 승인 transaction이 확정됐다면 spender별 allowance와 NFT operator 권한을 확인해 의심 권한을 revoke하고 남은 자산 위험을 평가합니다.
시드나 private key 노출이 의심되면 revoke만으로 끝내지 말고 깨끗한 기기에서 새 seed를 생성해 자산을 이동합니다. 사건의 URL, 서명 요청, TxID, 시간은 보존하되 공개 글에 시드나 개인정보를 올리지 않습니다. 지원을 사칭해 추가 서명을 요구하는 연락에도 응하지 않습니다.
자주 묻는 질문
기기에 해시만 보여도 공식 사이트라면 서명해도 되나요?
권장하지 않습니다. 도메인도 위조될 수 있고 서명 의미를 확인할 수 없으므로 공식 대체 절차를 찾으세요.
클리어 서명이면 스마트 계약은 안전한가요?
아닙니다. 표시 내용을 이해하는 데 도움을 주지만 계약 감사나 실제 실행 결과를 보증하지 않습니다.
메시지 서명은 가스가 없으니 자산과 무관한가요?
아닙니다. permit, 주문, 로그인 권한처럼 이후 온체인 행동에 사용될 수 있으므로 내용을 읽어야 합니다.