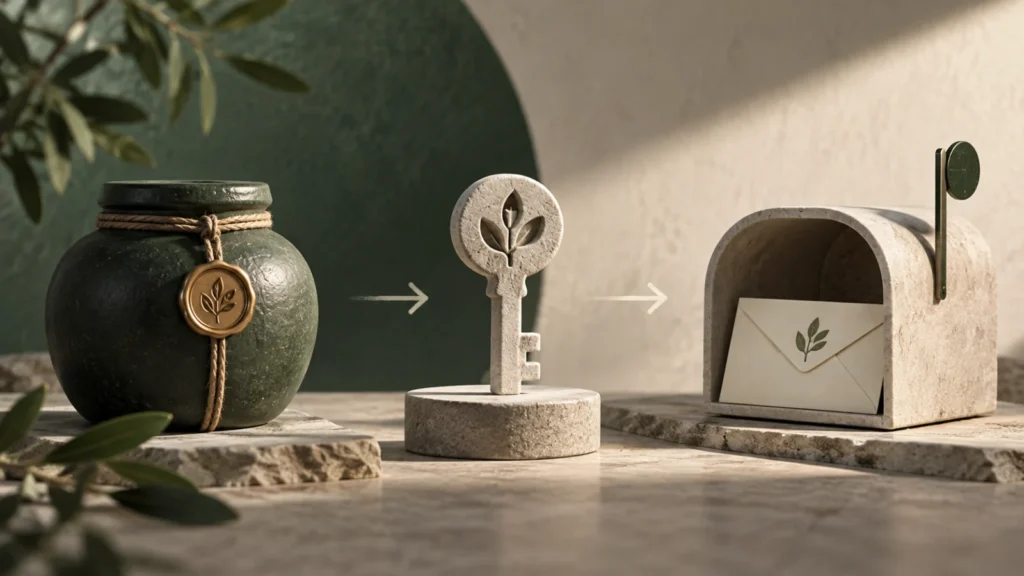
개인키는 서명 비밀, 공개키는 검증 재료, 주소는 수취 조건을 나타내는 식별자다. 앱 비밀번호는 보통 로컬 키 저장소의 잠금장치일 뿐이므로 키·시드와 같은 복구 자료로 취급하면 안 된다.
개인키·공개키·주소의 역할
개인키는 서명 비밀값, 공개키는 서명 검증에 쓰는 값, 주소는 공개키 등에서 파생된 짧은 식별자이며 세 항목은 교환해 써도 되는 동의어가 아니다.
개인키는 서명을 만드는 비밀 숫자이고 공개키는 그 서명을 검증하는 데 쓰인다. 주소는 공개키나 스크립트에서 파생된 짧은 목적지 표현이다. 주소를 안다고 개인키를 역산할 수 없다는 성질이 공개 수취 주소를 가능하게 한다.
주소는 공개 식별자이고 개인키는 지출 권한이므로 보관 등급이 같을 수 없다.
JOBCOIN 해설
개인키에서 주소가 만들어지는 과정
지갑은 충분한 무작위성으로 개인키를 만들고 타원곡선 연산으로 공개키를 계산한다. 이더리움 주소는 공개키의 Keccak-256 해시 일부를 사용한다. 송금자는 개인키로 거래에 서명하고 노드는 공개 정보로 서명의 유효성을 검증한다. 개인키를 네트워크에 전송할 필요는 없다.
비트코인 주소는 한 가지 형식만 있는 것이 아니라 지출 조건을 나타내는 스크립트 유형에 따라 접두사와 인코딩이 달라진다. 이더리움 주소는 공개키에서 파생되지만 체크섬 대소문자가 입력 오류 감지에 쓰일 수 있다. 체인별 형식을 섞으면 안 된다.
세 값을 서로 바꿔 부르면 생기는 문제
주소는 택배 수령 위치처럼 공유할 수 있고, 개인키는 그 위치의 자산을 움직이는 서명 권한이다. 공개키도 비밀은 아니지만 주소와 동일한 문자열은 아니다. 지갑 앱이 세 값을 한꺼번에 계정이라 부를 때 실제 내보내기 항목을 확인해야 한다.
| 구분 | 실제 의미 | 확인할 점 |
|---|---|---|
| 개인키 | 거래·메시지 서명에 쓰는 비밀값 | 공유·캡처·클라우드 저장 금지 |
| 공개키 | 서명이 특정 개인키에서 나왔는지 검증 | 노출되어도 지출 권한 자체는 아님 |
| 주소 | 자산 수신과 계정 식별에 쓰는 표현 | 네트워크·체크섬 형식 확인 |
주소 공개와 키 노출의 차이
주소는 우편함 번호처럼 공개해 입금을 받을 수 있지만, 개인키는 그 우편함의 모든 발송 권한에 해당한다. 공개키는 잠금장치의 검증 부품에 가깝다. 주소를 안다고 개인키를 역산할 수는 없지만, 개인키가 노출되면 공격자는 주소의 자산을 승인된 서명처럼 이동시킬 수 있다.
수취 주소 공개는 거래 내역과 잔액을 연결해 보여 줄 수 있어 프라이버시 문제가 남는다. 반면 개인키 공개는 즉시 지출 권한 이전으로 이어질 수 있다. 개인정보 노출과 자산 통제권 상실은 위험의 종류와 대응 속도가 다르다.
비밀번호가 개인키를 대신하지 않는다
지갑 비밀번호는 개인키와 다르다. 비밀번호는 대개 기기 안의 키 저장소를 암호화하거나 앱 접근을 막는다. 비밀번호를 바꿔도 온체인 주소의 개인키는 그대로일 수 있고, 시드 문구를 가진 사람은 다른 기기에서 같은 키를 다시 만들 수 있다. 반대로 주소만 백업해서는 지출 권한을 복구할 수 없다.
앱 비밀번호는 기기 안의 키 저장소를 여는 잠금장치인 경우가 많다. 앱을 삭제하거나 기기를 잃으면 비밀번호만으로 키를 재생성하지 못한다. 반대로 시드나 개인키가 있으면 새 앱에서도 주소를 복구할 수 있으므로 두 정보를 같은 등급으로 보관하면 안 된다.
주소와 서명을 검증하는 순서
서명 검증에서는 누가 화면을 보여 주었는지보다 메시지, 서명값, 공개키 또는 주소의 관계를 본다. 송금 전에는 주소 전체와 네트워크를 확인하고, 서명 뒤에는 TXID가 예상 수취 조건을 만들었는지 탐색기에서 대조한다.
주소 검증에는 화면 일부만 대조하는 관행을 피한다. 악성 프로그램이 클립보드의 주소를 바꾸거나 비슷한 앞뒤 문자를 가진 주소를 제시할 수 있으므로 QR을 읽은 뒤에도 전체 문자열과 네트워크를 별도 채널로 확인하는 편이 낫다. 체크섬 주소는 일부 오타 탐지에 도움을 주지만, 올바른 형식의 공격자 주소를 막아 주지는 않는다. 공개키가 거래 지출 시점에 드러나는 방식과 주소 재사용의 프라이버시 영향도 체인마다 다르다. 조직 지갑이라면 개인 한 명의 키 대신 멀티시그·하드웨어 서명기·승인 정책을 조합할 수 있으나, 복구 담당자와 정족수 설계가 나쁘면 오히려 영구 잠금 위험이 생긴다. 기술 도구와 운영 절차를 한 묶음으로 점검해야 한다.
- 받는 주소와 선택한 네트워크를 함께 확인한다
- 개인키·시드 입력을 요구하는 웹페이지는 중단한다
- 서명 전 체인 ID, 대상 계약, 메시지 내용을 읽는다
- 새 지갑 복구 시험은 자산이 없는 별도 환경에서 절차만 검증한다
자주 묻는 질문
주소를 공개해도 되나요?
입금 주소는 공개를 전제로 하지만 거래 이력과 잔액이 연결될 수 있다. 개인정보와 주소를 함께 공개하면 프라이버시 위험이 커진다.
개인키를 잊으면 비밀번호로 찾을 수 있나요?
일반적인 비수탁 지갑에서 비밀번호는 개인키 복구 수단이 아니다. 유효한 시드·백업이 없다면 중앙 기관이 새 개인키를 발급해 줄 수 없다.
서명은 송금과 같은가요?
모든 서명이 즉시 송금은 아니지만 권한 부여나 로그인, 주문 승인으로 쓰일 수 있다. 읽지 않은 서명은 안전한 빈 동작으로 취급하면 안 된다.